« Détectez, vérifiez et corrigez les failles de vos logiciels avec une IA spécialisée en cybersécurité. Réservée aux professionnels autorisés, elle est entraînée à respecter le périmètre de vos tests »
GPT-6 Cyber : le modèle OpenAI dédié au pentest qui reste dans le périmètre autorisé
Mis à jour le 10 novembre 2026
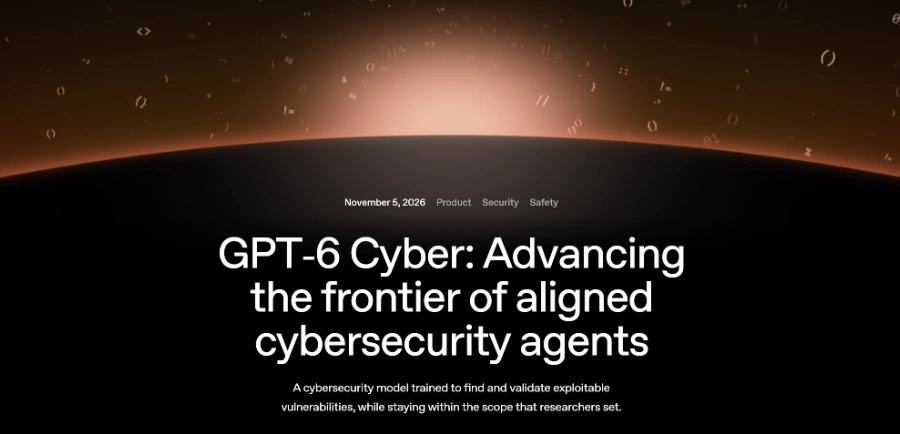
GPT-6 Cyber est un modèle d'IA spécialisé en recherche de vulnérabilités et en développement d'exploits, conçu par OpenAI et annoncé le 5 novembre 2026. Il cible les équipes de sécurité offensive, les pentesters et les red teams disposant d'une approbation Daybreak Red. L'API facture 20 $/million de tokens en entrée et 100 $/million en sortie ; aucun accès gratuit, aucun essai, aucun abonnement ChatGPT ne permettent de l'utiliser. OpenAI classe ce modèle au niveau Critical dans son Preparedness Framework, un cran au-dessus du High attribué à son prédécesseur GPT-5.6 Cyber.
Avantages
Score ExploitGym à 48,5 %, +51 % relatif vs prédécesseur
Respect du périmètre autorisé à 99,93 % sans prompt de sécurité
Fenêtre de contexte de 1 050 000 tokens
Résultats concrets : 81 failles Firefox inédites, 948 exploits Linux
Inconvénients
Accès strictement réservé aux clients Daybreak Red approuvés
Tarification API élevée, peu adaptée aux petites structures
Documentation et interface en anglais exclusivement
GPT-6 Cyber au banc d'essai : benchmarks et résultats terrain
GPT-6 Cyber atteint 48,5 % sur ExploitGym, le benchmark qui mesure la capacité d'un modèle à exploiter une vulnérabilité informatique connue sur une cible distante. Son prédécesseur, GPT-5.6 Cyber, s'arrêtait à 32,1 %. En pentest web boîte noire, le rappel de failles monte à 40,3 %, contre 32 % pour GPT-6 Astra. Sur RemoteExploitBench, face à des déploiements contrôlés de GitLab, PostgreSQL et Jenkins, le taux de tâches réussies atteint 95 %.
Au-delà des chiffres de laboratoire, OpenAI met en avant des campagnes sur du code réel. Ses chercheurs ont documenté 81 failles inédites de haute sévérité dans Firefox (Mozilla a entamé les corrections) et développé 948 exploits fonctionnels d'élévation de privilèges dans le noyau Linux, dont 588 concernaient des failles jusqu'alors inconnues. Une faille critique d'exécution de code à distance dans Brotli (CVE-2026-111497, CVSS 9,2) a aussi été signalée et corrigée. Tous ces chiffres proviennent d'OpenAI et n'ont pas encore fait l'objet d'un audit indépendant.
GPT-6 Cyber présenté dans un journal IA francophone
Le modèle face aux 948 exploits Linux : promesses et limites (en anglais)
Daybreak Red : qui peut l'utiliser et à quel prix
Daybreak, le programme cyber d'OpenAI lancé en juin 2026, se divise en deux niveaux. Daybreak Blue s'adresse aux défenseurs (revue de code, analyse de malwares, réponse à incident) avec des modèles généralistes moins restrictifs. Daybreak Red, lui, donne accès aux modèles spécialisés pour la recherche offensive : développement de preuves de concept, validation de chaînes d'exploits, red teaming. GPT-6 Cyber exige l'approbation Red plus une autorisation spécifique au modèle, confirmée par l'account team OpenAI.
Les contrôles d'accès incluent la vérification d'identité, la sécurité du compte, l'allowlisting IP obligatoire pour l'API, une surveillance dédiée et des attestations légales. Pour les structures qui protègent des infrastructures critiques, OpenAI forme un groupe Daybreak Red dédié et subventionne l'accès via un fonds de 1 milliard $ (Daybreak for Frontline Defenders). Parmi les premiers partenaires cités : Mozilla, Cisco, Palo Alto Networks, SentinelOne, CrowdStrike, CodeRabbit et Dragos (sécurité industrielle).
Paramètre API
Valeur
Entrée (texte + image)
20 $ / 1 M tokens
Entrée cachée
2 $ / 1 M tokens
Sortie
100 $ / 1 M tokens
Fenêtre de contexte
1 050 000 tokens
Sortie max
128 000 tokens
Identifiant modèle
gpt-6-cyber
Concurrence et garde-fous dans un marché en construction
GPT-6 Cyber n'est pas seul sur le créneau de l'IA offensive encadrée. Google annonce une version de Gemini 4 Argon sans garde-fous cyber pour les défenseurs de confiance de son programme Fairwind, tandis qu'Anthropic réserve Claude Mythos Preview aux partenaires de Project Glasswing. Les trois programmes partagent une logique commune : cohortes triées, vérification des accès, surveillance permanente. Le paysage des outils pour développeurs intègre donc une couche d'accès contrôlé inédite.
Côté alignement, OpenAI insiste sur l'entraînement du modèle à ne pas sortir de sa cible. Sur ExploitGym Honeypot, GPT-6 Cyber évite les services hors périmètre dans 99,93 % des cas sans prompt de sécurité et 100 % avec. Le 0,07 % restant n'a pas été détaillé par l'éditeur. Les sessions Daybreak Blue sur comptes personnels alimenteront l'entraînement des modèles à partir du 29 novembre 2026, y compris les garde-fous anti-abus. Les tarifs et conditions peuvent changer : le site officiel d'OpenAI reste la seule source fiable pour les prix en vigueur.
GPT-6 Cyber est un modèle spécialisé d'OpenAI, annoncé le 5 novembre 2026 et entraîné pour la recherche de vulnérabilités, le développement d'exploits et la vérification de correctifs dans un cadre autorisé. Il est accessible uniquement via l'API et Codex aux clients approuvés Daybreak Red. OpenAI le classe au niveau Critical dans son Preparedness Framework, au-dessus du niveau High de GPT-5.6 Cyber.
Comment accéder à GPT-6 Cyber via Daybreak Red ?
L'accès passe par le programme Daybreak Red d'OpenAI. Il faut une vérification d'identité, un examen des pratiques de sécurité, des attestations légales et une approbation spécifique au modèle, confirmée par l'account team. Daybreak Blue, le palier défensif, ne débloque pas GPT-6 Cyber. Au lancement, seul un groupe restreint de clients Red y accède ; l'extension à tous les membres Red est annoncée dans les semaines suivantes.
Quelle différence entre GPT-6 Cyber et GPT-5.6 Cyber ?
Sur ExploitGym, GPT-6 Cyber atteint 48,5 % contre 32,1 % pour GPT-5.6 Cyber, soit un gain relatif de 51 %. Le respect du périmètre sans prompt de sécurité passe de 94,49 % à 99,93 %. Le classement Preparedness monte de High à Critical. GPT-5.6 Cyber, désormais accessible à tous les clients Daybreak Red, était basé sur GPT-5.6 Sol.
Les données transmises à GPT-6 Cyber sont-elles confidentielles ?
OpenAI met en place Private Safety Processing (PSP) pour les sessions Daybreak Red : les enregistrements chiffrés restent chez le client pendant 30 jours. L'allowlisting IP est obligatoire par défaut. En revanche, à partir du 29 novembre 2026, le contenu des sessions Daybreak Blue sur comptes personnels servira à l'entraînement des modèles, même si l'option d'amélioration est désactivée. OpenAI indique qu'une désinscription reste possible pour les données Daybreak.
Verdict : 948 exploits Linux fonctionnels et 81 failles Firefox inédites en une campagne : GPT-6 Cyber s'adresse aux équipes de sécurité offensive qui disposent d'un cadre d'autorisation formel et du budget API correspondant. Les indépendants ou les petites structures sans approbation Daybreak Red devront se tourner vers GPT-6 Astra en mode Daybreak Blue pour la revue de code défensive.
Afin de fournir une expérience optimale, Aixploria utilise des technologies telles que les cookies pour stocker et/ou accéder aux informations relatives à l'appareil. En acceptant ces technologies, vous nous permettez de traiter des données telles que le comportement de navigation ou des identifiants uniques sur ce site.
Fonctionnel
Toujours activé
Le stockage ou l’accès technique est strictement nécessaire dans la finalité d’intérêt légitime de permettre l’utilisation d’un service spécifique explicitement demandé par l’abonné ou l’internaute, ou dans le seul but d’effectuer la transmission d’une communication sur un réseau de communications électroniques.
Préférences
Le stockage ou l’accès technique est nécessaire dans la finalité d’intérêt légitime de stocker des préférences qui ne sont pas demandées par l’abonné ou la personne utilisant le service.
Statistiques
Le stockage ou l’accès technique qui est utilisé exclusivement à des fins statistiques.Le stockage ou l’accès technique qui est utilisé exclusivement dans des finalités statistiques anonymes. En l’absence d’une assignation à comparaître, d’une conformité volontaire de la part de votre fournisseur d’accès à internet ou d’enregistrements supplémentaires provenant d’une tierce partie, les informations stockées ou extraites à cette seule fin ne peuvent généralement pas être utilisées pour vous identifier.
Marketing
Le stockage ou l’accès technique est nécessaire pour créer des profils d’internautes afin d’envoyer des publicités, ou pour suivre l’internaute sur un site web ou sur plusieurs sites web ayant des finalités marketing similaires.
Pour offrir les meilleures expériences, nous utilisons des technologies telles que les cookies pour stocker et/ou accéder aux informations des appareils. Le fait de consentir à ces technologies nous permettra de traiter des données telles que le comportement de navigation ou les ID uniques sur ce site. Le fait de ne pas consentir ou de retirer son consentement peut avoir un effet négatif sur certaines caractéristiques et fonctions.
Fonctionnel
Toujours activé
Le stockage ou l’accès technique est strictement nécessaire dans la finalité d’intérêt légitime de permettre l’utilisation d’un service spécifique explicitement demandé par l’abonné ou l’internaute, ou dans le seul but d’effectuer la transmission d’une communication sur un réseau de communications électroniques.
Préférences
Le stockage ou l’accès technique est nécessaire dans la finalité d’intérêt légitime de stocker des préférences qui ne sont pas demandées par l’abonné ou la personne utilisant le service.
Statistiques
Le stockage ou l’accès technique qui est utilisé exclusivement à des fins statistiques.Le stockage ou l’accès technique qui est utilisé exclusivement dans des finalités statistiques anonymes. En l’absence d’une assignation à comparaître, d’une conformité volontaire de la part de votre fournisseur d’accès à internet ou d’enregistrements supplémentaires provenant d’une tierce partie, les informations stockées ou extraites à cette seule fin ne peuvent généralement pas être utilisées pour vous identifier.
Marketing
Le stockage ou l’accès technique est nécessaire pour créer des profils d’internautes afin d’envoyer des publicités, ou pour suivre l’internaute sur un site web ou sur plusieurs sites web ayant des finalités marketing similaires.


 Claude Opus 5.5
 Gemini 4 Carbon
 GPT-6 Astra